KISA YANIT
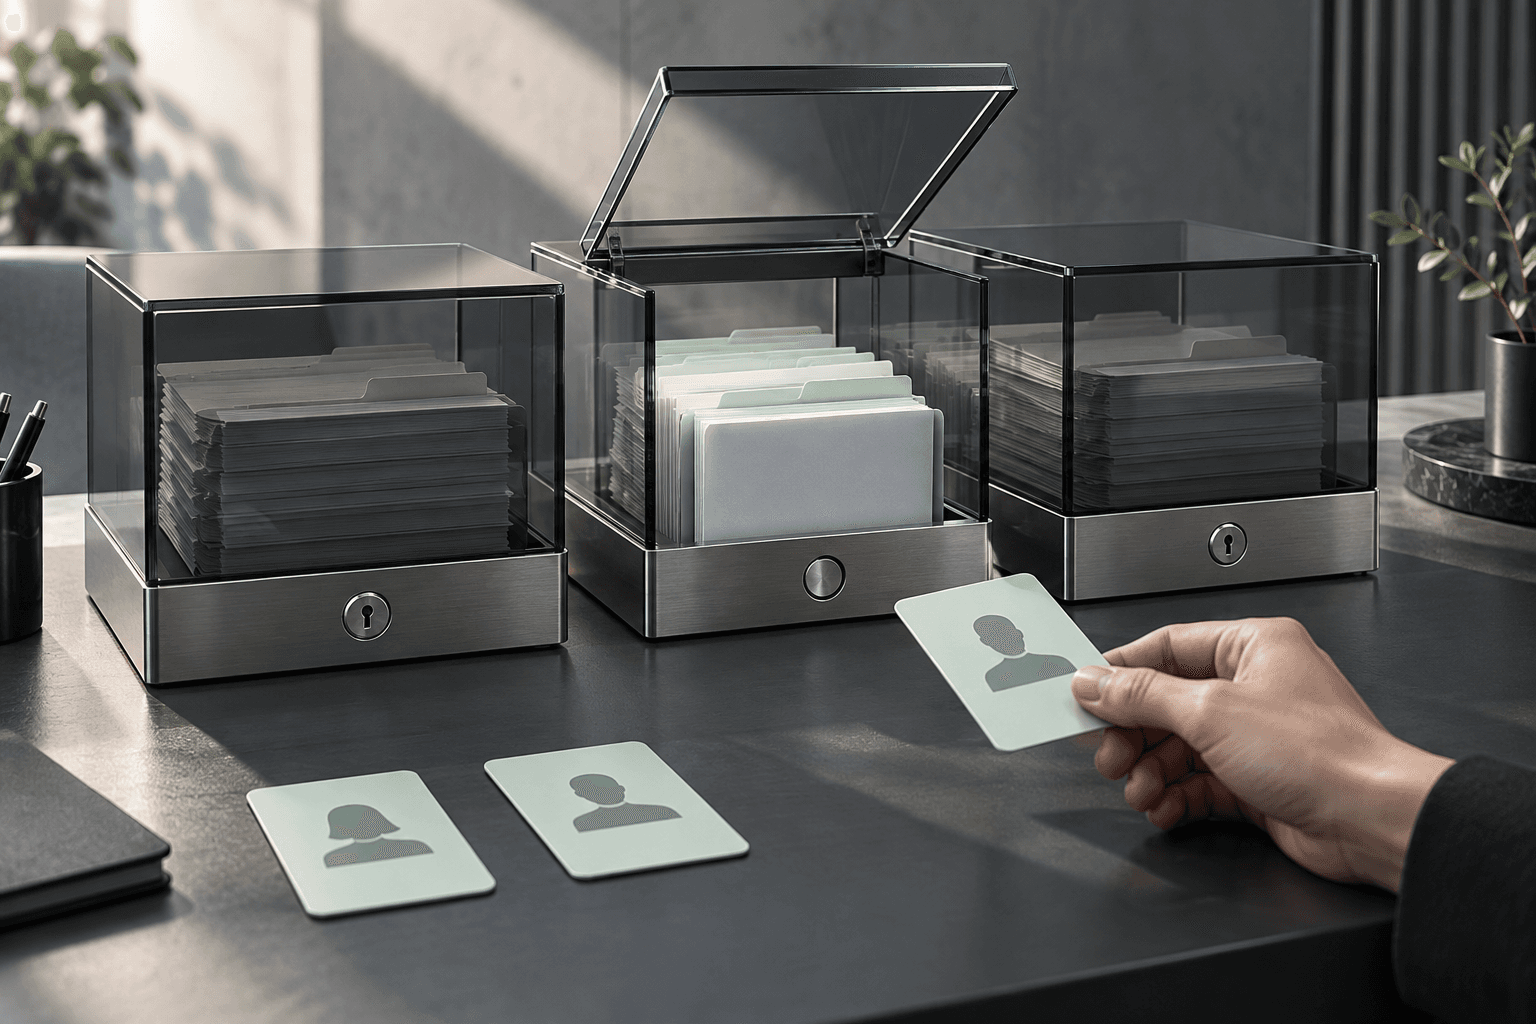
Asistanın erişimini görev için gereken kaynaklarla sınırlayın. Kullanıcı kimliği, bilgiye erişim ve işlem yetkisini ayrı planlayın. Konuşma kaydı, hafıza ve onaylı şirket bilgisinin kullanımını birbirinden ayırın; yalnızca “paylaşma” talimatına güvenmeyin.
Önce kullanıcı ve görev gruplarını ayırın
Müşteri hizmetleri asistanıyla çalışanların belge aradığı yardımcı aynı kaynakları kullanmak zorunda değildir. Bir departmanın ihtiyacı da diğerinden farklı olabilir. Her grup için hangi soruların karşılanacağını ve hangi bilginin gerekli olduğunu yazın.
Herkese ortak tek bir bilgi havuzu kurup erişimi sonradan metin talimatlarıyla çözmeye çalışmak yetersiz kalabilir. Kaynağa erişimin uygulama ve veri düzeyinde nasıl sınırlandığı incelenmelidir.
Okuma ve değiştirme yetkisini ayrı değerlendirin
Bir asistanın müşteri kaydını okuyabilmesi, o kaydı değiştirebilmesi gerektiği anlamına gelmez. Taslak hazırlama, görev oluşturma ve işlemi kesinleştirme farklı yetkilerdir. Bağlanacak sistemin izinleri bu ayrımı desteklemelidir.
Önemli ticari kararlar ve kullanıcı adına yapılan işlemler için işletmenin belirlediği kontrol noktaları korunmalıdır. “Ajan” adı kullanılması bu sınırları ortadan kaldırmaz. Chatbot ve asistan farkı rehberi yetenekleri isimden bağımsız ele alır.
Bilginin nerede tutulduğunu anlayın
Kaynak dosyalar, arama için hazırlanan bilgi, konuşma geçmişi ve kalıcı hafıza aynı yerde veya aynı süreyle tutulmayabilir. Kullanılan hizmetler, veri akışı ve erişim sorumluları kurulumda açıklanmalıdır. Bir güvenlik özelliği tek başına bütün düzenin güvencesi sayılmamalıdır.
Saklama süresi, düzeltme ve silme davranışı işletmenin veri sorumlularıyla belirlenmelidir. Bu kararlar, kaynak ve konuşma kayıtlarının kullanıldığı bütün katmanlarda uygulanmalıdır.
Belge içindeki talimatı yetki sanmayın
Bir kaynağın içinde yazılı olan yönlendirme, sistemin görev veya erişim kuralını kendiliğinden değiştirmemelidir. Dışarıdan gelen metin ve dosyalar güvenilir işletme talimatıyla aynı kabul edilmez. Bu tür içeriklerle nasıl çalışılacağı test edilir.
Kullanıcının başka bir kişiye veya departmana ait bilgi istemesi gibi örnekler hazırlayın. Yetki dışı bir isteğin yalnızca kibar bir uyarıyla değil, veri erişimi düzeyinde de sınırlandığını değerlendirin.
Değişiklik ve erişim testlerini devam ettirin
Yeni belge, kullanıcı veya bağlantı eklendiğinde kapsam genişleyebilir. Daha önce doğru çalışan bir kurulumun değişiklikten sonra da aynı sınırları koruduğu kontrol edilmelidir. Erişimden sorumlu kişiler belli olsun.
Bilgi kaynağı hazırlama rehberi içerik düzenini, kalıcı hafıza rehberi kayıt türlerini tamamlar. Kurumsal asistan hizmetimizde bu kararları görev tasarımının parçası olarak ele alıyoruz.
Sık sorulan sorular
Asistan bütün şirket dosyalarını görmeli mi?
Hayır. Görevi ve kullanıcı grubu için gerekli kaynaklar seçilmelidir. Daha çok dosya yüklemek tek başına daha iyi sonuç anlamına gelmez.
Yanıt talimatında gizli bilgiyi paylaşma demek yeterli mi?
Tek başına yeterli bir erişim modeli sayılmamalıdır. Kaynak ve işlem izinlerinin uygulama düzeyinde nasıl sınırlandığı da incelenmelidir.
Sohbeti silmek bütün kayıtları siler mi?
Kullanılan sistemin veri katmanlarına bağlıdır. Konuşma, hafıza ve kaynak kayıtlarının silme davranışı ayrı doğrulanmalıdır.